Gobierno
Inteligencia de amenazas, OSINT, análisis telefónico y correlación para instituciones que necesitan evidencia accionable, no un catálogo.
Empresa mexicana de inteligencia con enfoque de defensa activa. Identificamos amenazas antes de que se conviertan en impacto — para gobierno, instituciones y empresas que no pueden operar a ciegas.
Quiénes somos
SKYNET trabaja en la intersección de inteligencia de amenazas, tecnología de fuentes abiertas y operación defensiva. Analizamos actores, mapeamos redes y entregamos evidencia accionable a quien tiene la responsabilidad de decidir. Preferimos resultados comprobables a un catálogo inflado.
Inteligencia de amenazas, OSINT, análisis telefónico y correlación para instituciones que necesitan evidencia accionable, no un catálogo.
Pentesting, recuperación de datos y software de inteligencia para proteger operación, reputación y activos.
Capacidades
Cada servicio está pensado para integrarse en operación real: recolección, análisis, correlación y entrega. Un mismo proyecto puede combinar plataforma, investigación y desarrollo.
Pruebas de intrusión controladas, exposición real y plan de remediación que un CISO puede ejecutar. Operación continua cuando el alcance lo exige.
Centro de operaciones de seguridad: monitoreo, detección, respuesta y bitácora. Un ciclo que no se apaga.
Inteligencia de amenazas: IOCs, correlación, alertas tempranas y entrega al operador. De la señal al informe, antes del impacto.
Función de CISO para gobierno y empresas: cumplimiento, pentest, remediación y reporte ejecutivo, con operación 24/7/365.
Fuentes abiertas a escala de Estado: redes, registros y datos sectoriales. Ciclo completo con entregable útil, no un dump.
Contención y recuperación ante cifrado, borrado o compromiso. Restaurar operación con evidencia de lo ocurrido.
Plataformas propias de CTI, CISO y correlación. Licenciamiento o implementación en su entorno.
Procesamos los registros que aporta el cliente: vínculos, frecuencias, horarios y redes de contacto, como material analizable. El origen de las fuentes depende de cada institución y del marco legal aplicable.
Identidad, bitácora y operación de entradas para instituciones y conjuntos. Quién entra, cuándo y con qué autorización.
Videovigilancia integrada a la operación: visores, sitios y correlación con accesos, no un DVR aislado.
Caseta, pases y consola por cliente. El portero opera desde su dispositivo; cada fraccionamiento o conjunto tiene su propio sitio.
Aplicaciones propias para inteligencia, operación y control. Licenciamiento o implementación en su entorno.
Contención, aislamiento y respuesta ante cifrado o extorsión. Canal 24/7/365 para incidente activo, incluido cliente nuevo.
Cadena de evidencia, vector de entrada, artefactos y reporte para autoridad, seguro o dirección. Después del impacto y durante la recuperación.
Producto
Seguridad experta 24/7 bajo control. Monitoreo, inteligencia de amenazas y dirección estratégica de ciberseguridad por suscripción: nivel corporativo sin construirla desde cero. Tres servicios, una sola operación.
Contexto México. Fuentes: Cisco Cybersecurity Readiness Index; PwC México; análisis sectorial 2025-2026. Cifras aproximadas, con fines orientativos.
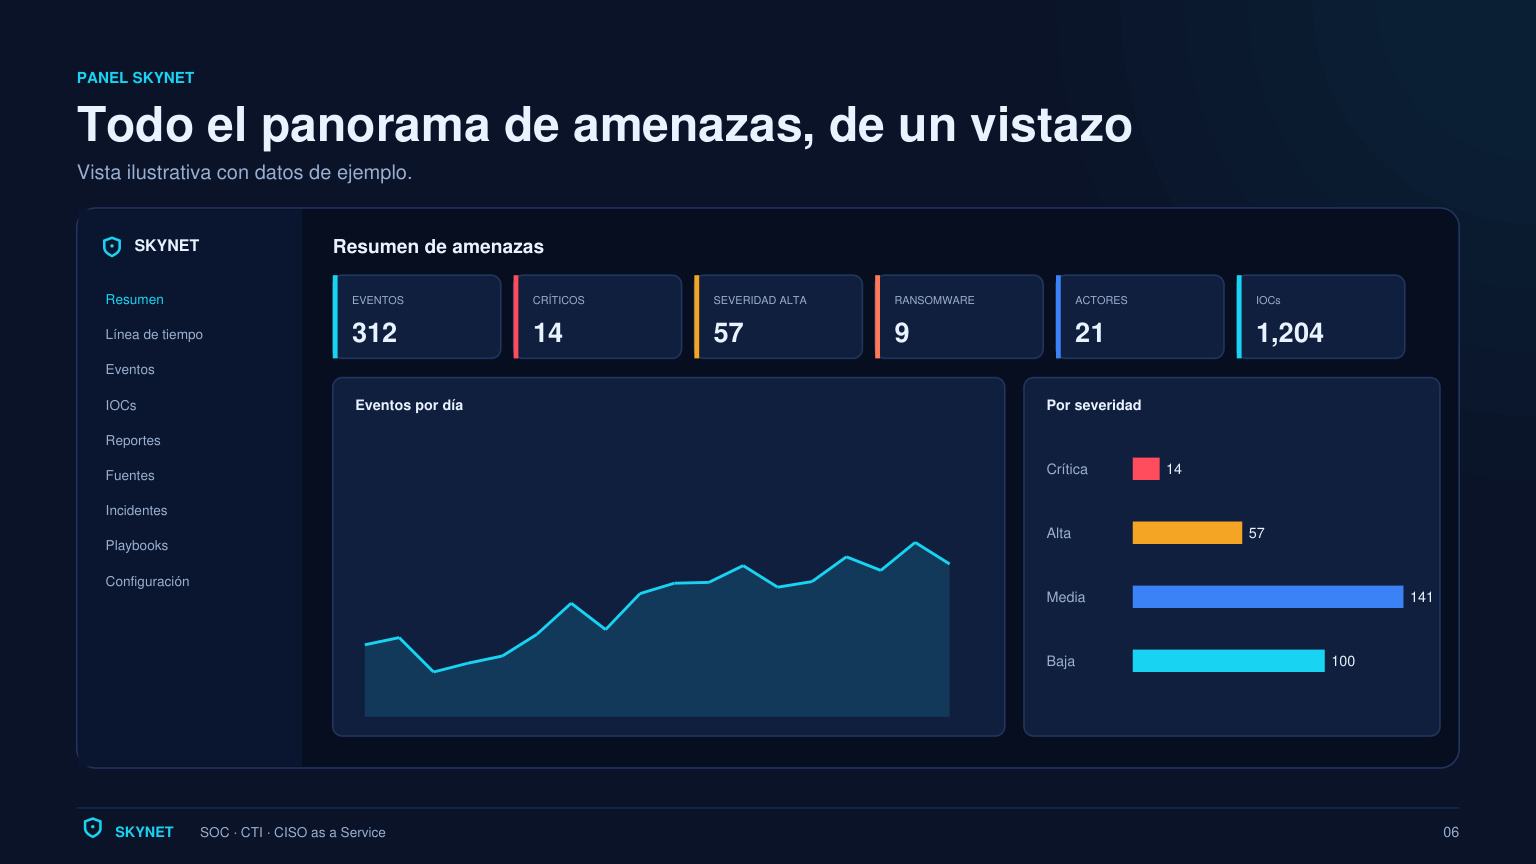
Vista ilustrativa del panel propio SOC-CTI (datos de ejemplo).
SOC + CTI as a Service
Software propio SKYNET: ingesta, enriquecimiento, correlación y acción. Los ataques no respetan horario de oficina; cubrimos noches, fines de semana y días festivos.
CISO as a Service
Un experto senior que gobierna la ciberseguridad y la alinea con el negocio, con base en los datos del SOC y del CTI.
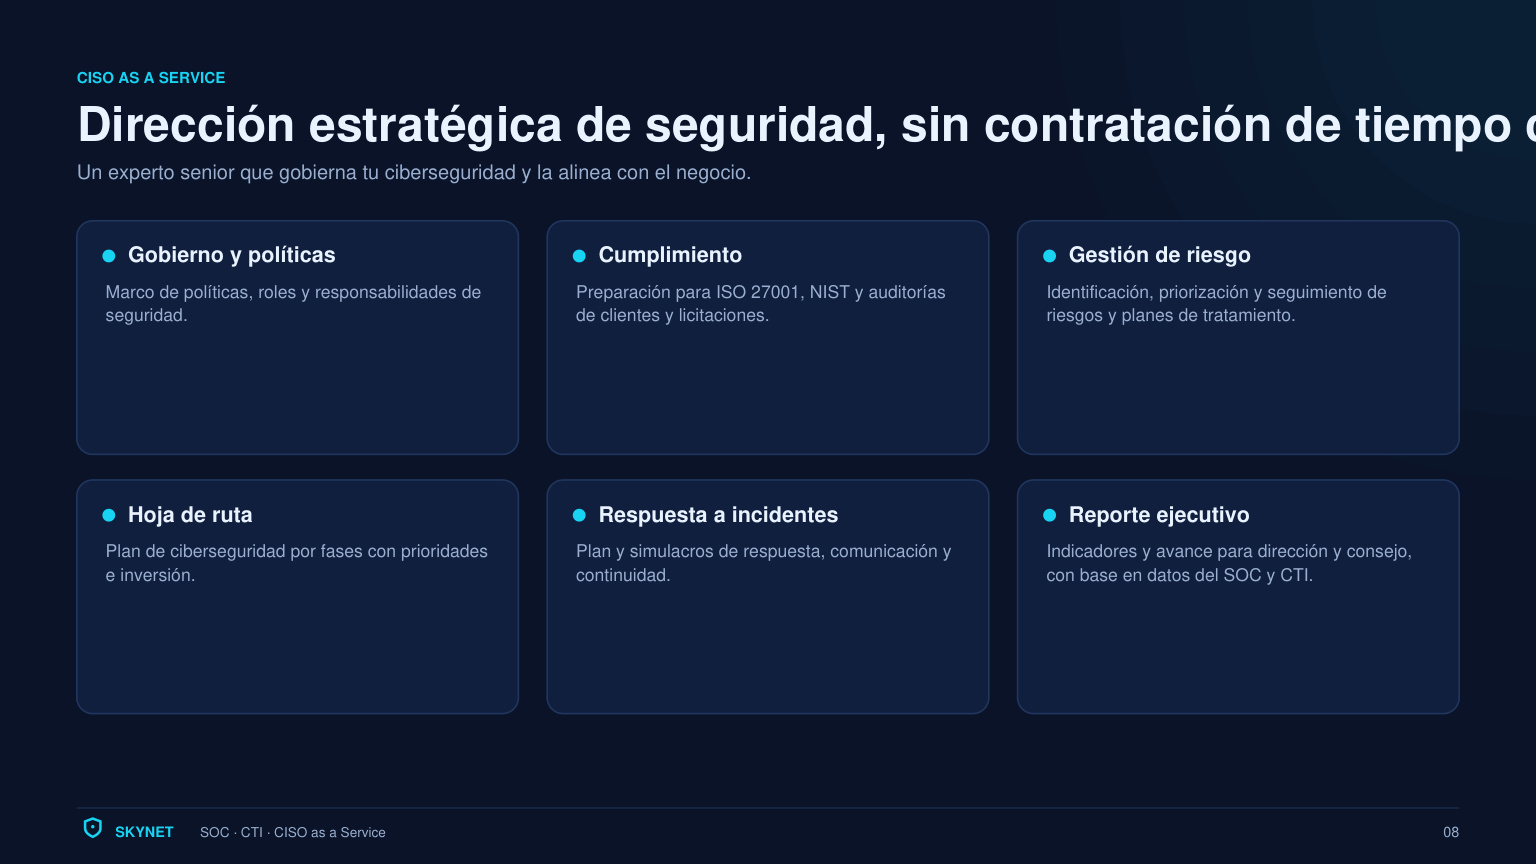
Funciones del servicio CISO, tal como operan en la plataforma.
Dónde trabajamos
Trabajamos con datos que no nos pertenecen. Marcos legales aplicables, confidencialidad contractual, control de accesos y trazabilidad quedan escritos antes de firmar.
Contacto
Cuéntenos qué necesita resolver su institución u organización. Respondemos con un alcance concreto, no con un catálogo. El mensaje llega a [email protected].
México · Estados Unidos · Canadá · Operación 24/7/365